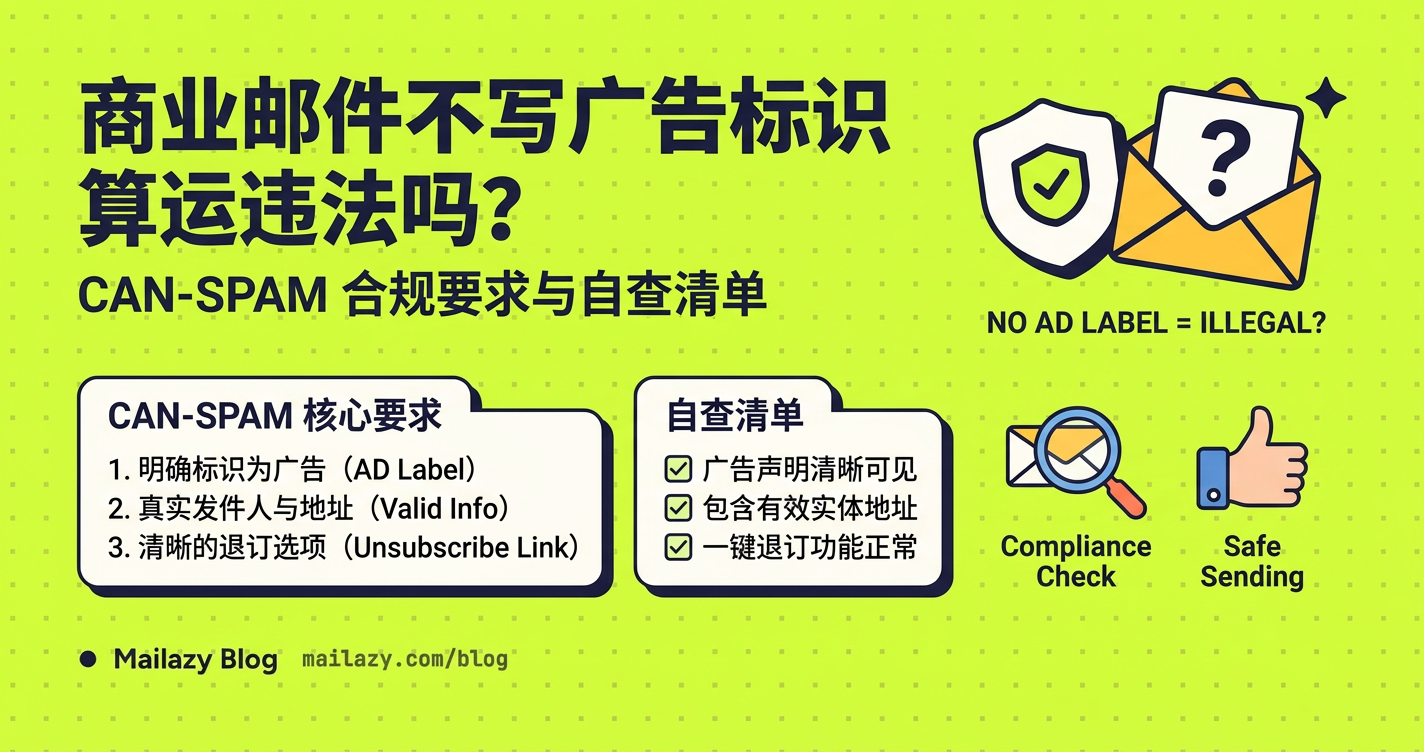
商业邮件若未标注广告性质,即便内容真实,因违反识别与披露要求仍属违法,企业需承担法律风险。
商业邮件不标注广告性质,一定违法吗?
快速答案: 不宜仅凭“没有广告标签”就断定一封邮件违法。以美国 CAN-SPAM 为例,应先判断该邮件是否属于商业电子邮件及其主要目的,并考虑收件人是否曾作出肯定同意等情况。适用该法的商业邮件通常需要清晰、显著地表明其属于广告或商业招揽,并遵守邮件头信息、主题行、实体邮寄地址和退订机制等要求。具体结论取决于邮件内容、发送方式和适用法律。
判断邮件性质: 区分商业推广、交易或关系类邮件,以及同时包含服务信息和推广内容的混合邮件;混合邮件应按适用规则判断其主要目的。
检查广告识别: 对适用的商业邮件,确认商业或广告性质是否清晰、显著地呈现。不要假设只有写上“广告”两个字才合规,也不要假设内容真实就自动免除披露义务。
检查其他要求: 核对发件人和邮件头信息是否真实、主题行是否具有误导性、是否包含有效的退订方式和发送方实体邮寄地址。
区分法域: CAN-SPAM 是美国法律。向其他国家或地区发送邮件时,还需核对收件人所在地及发送方所在地的适用规则。
结论: “没标广告就必然违法”和“内容真实就不必标注”都过于绝对。企业应先判断邮件是否属于受规制的商业邮件,再逐项核对披露、发件信息、退订和地址等适用要求。
本文为一般信息,不构成法律意见。实际合规判断应参考 FTC 当前指南及相关法律,并结合具体邮件内容和收件人所在地咨询专业人士。
商业邮件不写广告标识算违法吗?FTC 如何界定“商业广告”
美国联邦贸易委员会界定商业广告不看内容真假,只要包含推广意图且未明确标识,即视为违规。
很多企业主常有一种错觉:只要产品过硬、内容真实,哪怕没打“广告”标签也能安然无恙。这种想法在合规层面其实站不住脚。美国联邦贸易委员会(FTC)的 CAN-SPAM 指南明确指出,商业电子邮件不得使用虚假或误导性头信息,且必须满足识别与披露要求 [1]。这意味着,若未标注广告性质,即便内容完全属实,企业仍可能面临法律风险。
CAN-SPAM 指南对商业邮件的适用范围
争议的焦点往往在于法规的覆盖范围。有人误以为只有大规模群发的垃圾邮件才受约束,或者 B2B 邮件属于私人沟通范畴而无需遵守规则。事实并非如此。商业邮件合规要求的核心判定标准是“商业目的”,而非发送频率或收件人数量 [1]。
只要一封邮件的主要目的是商业推广,无论它是发给单个客户还是成百上千个用户,也无论其中是否夹杂着产品更新通知,都必须遵循广告标识规则。例如,Google Cloud 将涉及价格、结算和安全的服务通知单独归类为“必要服务通知”,正是为了区分运营信息与营销内容 [2]。这种分类逻辑反向证明:一旦商业意图成为主导,混入非广告标识的操作就是违规的。
常见的误区在于混淆了“内容真实性”与“形式合规性”。你可以说产品确实升级了,也可以说价格确实调整了,但如果这封邮件本质上是为了推销或转化,却刻意隐藏其广告属性,这就构成了欺骗。监管者关注的不是你在说什么,而是你是否诚实地告知了对方“这是一则商业广告”。因此,不写广告标识本身,就足以构成违规。
更深层的问题在于,许多企业试图用“用户已知情”来作为抗辩理由,认为既然客户订阅过服务,就不需要额外声明。然而,CAN-SPAM 的逻辑并不依赖于用户的记忆或主观认知,而是基于客观的通信行为。当一封邮件从“履行服务义务”滑向“促进销售转化”时,其性质已经发生了质变。如果企业不能清晰界定这一界限,仅仅因为“客户知道这是我们在卖东西”就省略标识,实际上是在利用信息不对称制造误导。这种“心照不宣”的商业默契,在法律层面恰恰是最危险的盲区。
为什么“没写广告标识”也可能被判定为违法?欺骗性头信息与主题陷阱
即使产品货真价实,若发件人信息或主题行伪装成非商业来源,依然构成欺骗性头信息与主题陷阱。
有人以为只要邮件内容属实,不贴“广告”标签就万事大吉。事实并非如此。美国联邦贸易委员会的 CAN-SPAM 指南明确指出,商业电子邮件不得使用虚假或误导性邮件头,也不得使用欺骗性主题 [1]。这意味着,即便你卖的产品货真价实,若发件人地址、路由路径伪装成个人或非商业来源,依然构成违规。
警惕“伪服务通知”的法律风险
真正的雷区往往藏在“身份伪装”里。如果一封促销邮件刻意模仿系统自动发送的格式,让人误以为是银行账单更新或账户安全警告,这种认知误导就是 FTC 眼中的欺诈行为。监管的核心不在于内容真假,而在于用户接收时是否产生了错误判断 [1]。
更隐蔽的风险来自“混合投递”。当企业把安全修复、价格变更和促销升级塞进同一触达队列,用户便难以分辨哪些信息必须立即处理,哪些可以延后阅读。微信服务号模板消息文档同样禁止将业务通知通道营销化,明确划定了红线:不得利用业务通知进行广告营销或诱导点击 [3]。Google Cloud 也将重要服务通知严格限定在法律、结算、安全等特定类别,与营销内容物理隔离 [2]。
这种做法的后果不仅是罚款。一旦用户发现所谓的“紧急通知”其实是推销,信任崩塌的速度远超想象。信誉损失往往比单次罚款更具破坏力。
| 合规做法 | 违规操作 | 核心冲突点 |
|---|---|---|
| 发件人地址真实反映商业主体 | 伪装成个人或非商业来源 | 身份真实性缺失 |
| 主题行直白说明促销意图 | 暗示“紧急通知”或“账单更新” | 制造认知误导 |
| 安全修复与营销内容分开发送 | 将促销混入必要服务通知 | 干扰用户优先级判断 |
| 提供清晰的退订入口 | 隐藏退订选项或设置障碍 | 剥夺用户选择权 |
| 依据触发事件发送业务通知 | 群发推广或诱导点击回复 | 滥用通知通道 |
当“伪服务通知”泛滥,用户面对每一封邮件都要先做侦探,确认这是不是诈骗或骚扰。这种环境会直接导致正常商业沟通效率下降。企业试图通过模糊边界来博取更高打开率,最终却是在透支整个渠道的信任资本。
必要通知与营销通知怎么分?灰区里的合规实操方案
区分必要通知与营销通知需依据渠道治理逻辑,混合安全警报与促销内容易导致用户混淆并触犯监管红线。
当一封邮件既包含安全警报又附带促销代码,用户往往分不清该立即处理还是直接忽略。这种混淆正是监管红线所在。要厘清界限,不能仅凭直觉,而需回归不同渠道的治理逻辑。
跨渠道治理的核心原则十分明确:商业推广消息必须与运营、安全、法律及账单等必要服务信息严格分离。美国联邦贸易委员会的 CAN-SPAM 指南早已确立这一基调,要求商业广告邮件必须满足识别与披露的合规要求,且不得利用虚假头信息或欺骗性主题误导收件人 [1]。Google Cloud 在重要服务通知(MSA)的管理上更是将此类“必要通知”细化为法律、产品更新、价格、结算、安全等具体类别,确保受影响的云企业客户能清晰识别其性质 [2]。微信生态则更为严苛,其模板消息被限定为用户触发后的业务通知,明确禁止将其用于广告营销、群发推广或诱导点击回复 [3]。
然而,现实场景并非非黑即白。产品功能升级、价格调整或系统维护,往往同时具备运营必要性、法律告知义务以及商业转化潜力。若强行简单二分,极易掩盖滥用风险。下表展示了不同属性通知在关键维度上的显著差异:
| 对比维度 | 必要服务通知 (如 MSA) | 营销推广通知 |
|---|---|---|
| 触发机制 | 系统自动触发或事件驱动 | 基于用户画像主动推送 |
| 核心目的 | 保障账户安全、履行法律义务 | 促进销售转化、品牌曝光 |
| 退订权限 | 通常不可退订或仅限特定选项 | 必须提供便捷的无条件退订 |
| 内容限制 | 严禁夹带促销代码或诱导链接 | 可包含优惠信息与行动号召 |
| 违规后果 | 可能被视为欺骗性头信息 | 直接违反反垃圾邮件法规 |
面对上述灰区,最可行的方案不是预设边界,而是建立一套“目的主导”的可审计分类机制。每一条发出的通知都应记录其主要目的、触发事件、受众范围、是否允许突破静默时段,以及是否含有营销转化目标。只有当企业能够证明某条通知的首要目的是服务而非获利时,才能将其归入必要通知范畴;反之,一旦夹杂商业意图,就必须遵循商业邮件的标识与退订规则。这种记录不仅是为了应对检查,更是为了在复杂的业务场景中守住合规底线。
一个常被忽视的实操细节是“时间窗口”的独立性。许多企业在处理产品更新时,习惯在发布当天同步推送“新功能介绍”和“限时折扣”。虽然两者都发生在同一时间段,但合规视角下,前者是“服务告知”,后者是“营销转化”。如果这两者被合并为一封邮件,即便分别陈述,也会因“主要目的”的模糊而引发争议。建议的做法是:将“功能上线”的通知独立发送,仅在后续专门针对该功能的营销活动中,再叠加优惠信息。这种时间上的物理隔离,能有效规避“借服务之名行营销之实”的指控,让每一次触达的目的都清晰可辨。
企业如何避免踩雷?商业邮件不写广告标识的自查清单
企业自查需确认是否提供有效退订链接及实体地址,避免将安全修复、价格变更与促销升级混同发送。
企业常误以为只要内容真实,不标注“广告”也无妨。事实是,一旦邮件包含商业推广意图,未清晰标识即可能触犯红线。根据 CAN-SPAM 指南,商业广告邮件必须提供有效的一键退订链接,且需在 10 个工作日内生效 [1]。同时,邮件底部必须包含有效的实体邮政地址。若服务方把安全修复、价格变更和促销升级混在同一队列,用户将难以区分哪些信息必须立即处理,哪些可以延后或拒绝 [1]。这种混淆不仅降低用户体验,更让企业面临法律风险。
从源头规避风险:建立可审计的通知分类体系
解决之道在于建立“目的主导”的分类逻辑。企业应设立通知分类审批制度,防止运营与营销混淆。每条通知都需记录主要目的、触发事件、受众范围、是否可退订等元数据 [1]。例如,Google Cloud 将重要服务通知(MSA)严格划分为法律、产品更新、结算等类别,确保非营销属性明确 [2]。微信模板消息也规定,仅限用户触发后的业务通知,禁止植入广告营销 [3]。
定期审计至关重要。检查清单应包含三项核心:确认邮件是否含商业推广意图;验证退订机制是否在 10 天内生效;核对物理地址是否完整。只有当分类逻辑清晰且可追溯,企业才能在合规与安全之间找到平衡点。
常见问题解答 (FAQ)
Q: 只有群发邮件才需要遵守 CAN-SPAM 指南吗?A: 不是。指南的核心在于“商业目的”。即使是发送给单个客户的个性化邮件,只要其主要目的是为了推广产品或服务,就必须遵守相关标识和退订规则。
Q: 如果我在邮件里加了“广告”二字,是不是就绝对安全了?A: 加上标识只是合规的第一步。如果邮件头信息造假、主题行具有欺骗性,或者没有提供真实的退订方式,即使写了“广告”依然违规。
Q: 业务通知中能不能顺便提一下优惠活动?A: 风险很高。最佳实践是将必要服务通知(如账单、安全警报)与营销内容完全分开。如果在业务通知中夹带促销,极易被判定为“欺骗性头信息”或滥用通知通道。
参考来源
CAN-SPAM Act: A Compliance Guide for Business · https://www.ftc.gov/business-guidance/resources/can-spam-act-compliance-guide-business(A级)
Google Cloud 重要服务通知 | Cloud Customer Care · https://docs.cloud.google.com/docs/cloud-msa?hl=zh-cn(A级)
模板消息运营规范 | 微信服务号文档 · https://developers.weixin.qq.com/doc/service/guide/product/template_message/Template_Message_Operation_Specifications.html(A级)