防止状态页链接被伪造需突破 HTTPS 局限,通过多源交叉验证与透明日志构建信任闭环,以识别相似域名仿冒及截图转发风险。
为什么 HTTPS 无法彻底解决怎么防止状态页链接被伪造或仿冒的问题
核心摘要: HTTPS 仅验证域名所有权和加密传输通道,无法保证服务器端内容未被篡改。在缺乏内容签名机制的情况下,它无法防御域名仿冒或内容静默替换的风险。
HTTPS 仅能确保连接服务器身份真实,无法校验服务器返回内容是否被篡改,因此在缺乏签名机制时存在内容可信度的根本缺口。
很多人以为浏览器地址栏那把绿色小锁就是安全终点,其实它只负责确认“你连上了正确的服务器”,并不保证“服务器发来的内容没被改过”[1]。在状态页场景下,这种认知偏差恰恰构成了信任缺口。
HTTPS 的信任边界在哪里
HTTPS 协议的核心任务是建立加密通道并验证域名所有权。只要攻击者能拿到对应域名的证书,连接就能顺利建立且显示为安全 [2]。但这层保护止步于传输过程。一旦数据抵达客户端,或者在服务器端被静默替换,HTTPS 便无法察觉 [3]。RFC 9421 虽然定义了消息签名的标准机制,证明技术上完全可行,但主流厂商如 Atlassian Statuspage、Cloudflare Status 等并未普遍启用哈希校验或透明日志来锁定公告内容 [4]。这意味着,官方 URL 提供的只是来源可信的第一层证据,而非绝对的安全屏障 [5]。
一个常被忽视的语境是:“机器可读性”与“人类可验证性”在架构设计上的错位。现代状态页系统的首要优化目标是让监控脚本(如 PagerDuty, Datadog)快速解析 JSON 数据,因此文档详尽地列出了端点、枚举值和限流规则;然而,这种设计往往牺牲了内容的“防篡改指纹”。当 API 返回的数据缺乏密码学签名时,它本质上是一个“裸奔”的文本流——对于机器来说这是高效的数据源,但对于人类用户而言,这就像收到一封没有火漆印的信件,即便信封上的邮戳是真的,信纸内容是否被中途抽换,收件人毫无办法。
相似域名仿冒的真实威胁模型
当技术防线出现盲区,视觉欺骗就成了主要突破口。攻击者无需攻破服务器,只需注册一个与官方极其相似的域名(Typosquatting)即可绕过基础验证 [1]。例如将 status.example.com 伪装成 status-example.com 或 status-examp1e.com,普通用户很难一眼识破 [6]。更棘手的是社交工程风险:即便原始链接是安全的,一张被篡改的截图、一段过期的公告文本在群聊中转发后,依然能误导大量用户 [7]。这些场景共同构成了一个风险模型:官方链接本身无法防御域名仿冒、截图造假或过期信息回流 [3]。因此,单纯依赖 HTTPS 和官方 URL,不足以彻底防止状态页链接被伪造或仿冒 [2]。
当前状态页系统存在哪些导致链接伪造的机制缺口
核心摘要: 多数状态页系统优先考虑机器可读性,未普遍采用 RFC 9421 标准进行消息签名或提供透明日志。这种设计缺陷使得攻击者能够利用无哈希校验的 API 端点伪造或修改公告内容。
当前状态页系统因过度侧重机器可读性而缺失哈希链、签名公告等可验证机制,导致攻击者可利用设计盲区伪造链接或篡改公告内容。
行业现状呈现出一种明显的错位:厂商优先满足机器读取的需求,却忽略了内容的可验证性。文档中通常详尽地列出了 JSON 端点、状态枚举、时间格式以及限流规则,但在签名公告、哈希链、透明日志或不可变修订链等关键安全机制上,往往只字未提[1][2][3]。这种“机器可读性先于可验证性”的设计倾向,为链接伪造留下了巨大的操作空间。
RFC 9421 标准为何未能成为行业标配
RFC 9421 定义了 HTTP 消息组件创建、编码和验证数字签名的标准机制,并描述了如何在持续交互中对后续消息应用签名[4]。从技术角度看,它为解决内容篡改提供了现成的协议层方案。然而,这一标准目前仅停留在理论参照层面,并未转化为行业的通用实践。
大多数状态页厂商并未在 API 中集成该标准。无论是 Atlassian Statuspage 还是 Cloudflare Status,其公开文档均未显示已采用 RFC 9421、哈希校验或签名快照[1][2][3][6]。这意味着,即便官方 URL 指向了正确的服务器,传输过程中的数据依然缺乏密码学层面的完整性证明。就像你收到一封盖了邮戳的信件,虽然知道寄信人没错,但无法确认信纸中间是否被偷偷换过一页。
为了更直观地展示这种机制上的不对等,我们可以对比现有功能与理想的安全模型:
| 对比维度 | 当前主流状态页 API 现状 | 理想的可验证模型(参考 RFC 9421) |
|---|---|---|
| 内容完整性 | 依赖 HTTPS 通道,无签名或哈希校验 | 包含数字签名或消息认证码 (MAC) |
| 历史记录 | Summary 端点常缺失完整修订链 | 提供不可变的修订链与版本回溯 |
| 防篡改能力 | 无法识别静默改写的旧版本公告 | 任何文本变更都会导致签名验证失败 |
| 审计透明度 | 缺乏透明日志支持,事后难以追溯 | 拥有公开的透明日志供第三方核查 |
| 文档明确度 | 多数厂商未披露签名/哈希相关配置 | 明确定义签名算法与密钥管理流程 |
这种机制缺口表明,仅靠官方 URL 和 HTTPS 加密,并不能构成防止链接伪造的坚固防线。在没有哈希校验和透明日志的情况下,用户面对的是一个看似可信实则脆弱的信息源。
没有哈希校验时,怎么防止状态页链接被伪造或仿冒的实操策略
核心摘要: 在缺乏原生哈希校验时,应放弃单一 URL 信任,转向多源交叉验证。通过比对 API 数据、官网公告和社交媒体内容的一致性,并警惕无时间戳或逻辑断裂的截图,来识别伪造信息。
在缺乏数字签名或哈希校验时,防止链接伪造的核心策略是放弃单一 URL 信任,转而建立基于多源数据交叉比对的综合防御体系。
当缺乏数字签名或哈希链作为“锁”时,单纯依赖 HTTPS 加密和官方 URL 就像只给大门上了锁,却忘了检查门牌号是否被篡改。此时,如何防止状态页链接被伪造或仿冒,核心在于将单一的信任点拆解为多源交叉验证的防御网。
构建多源验证的信任网络
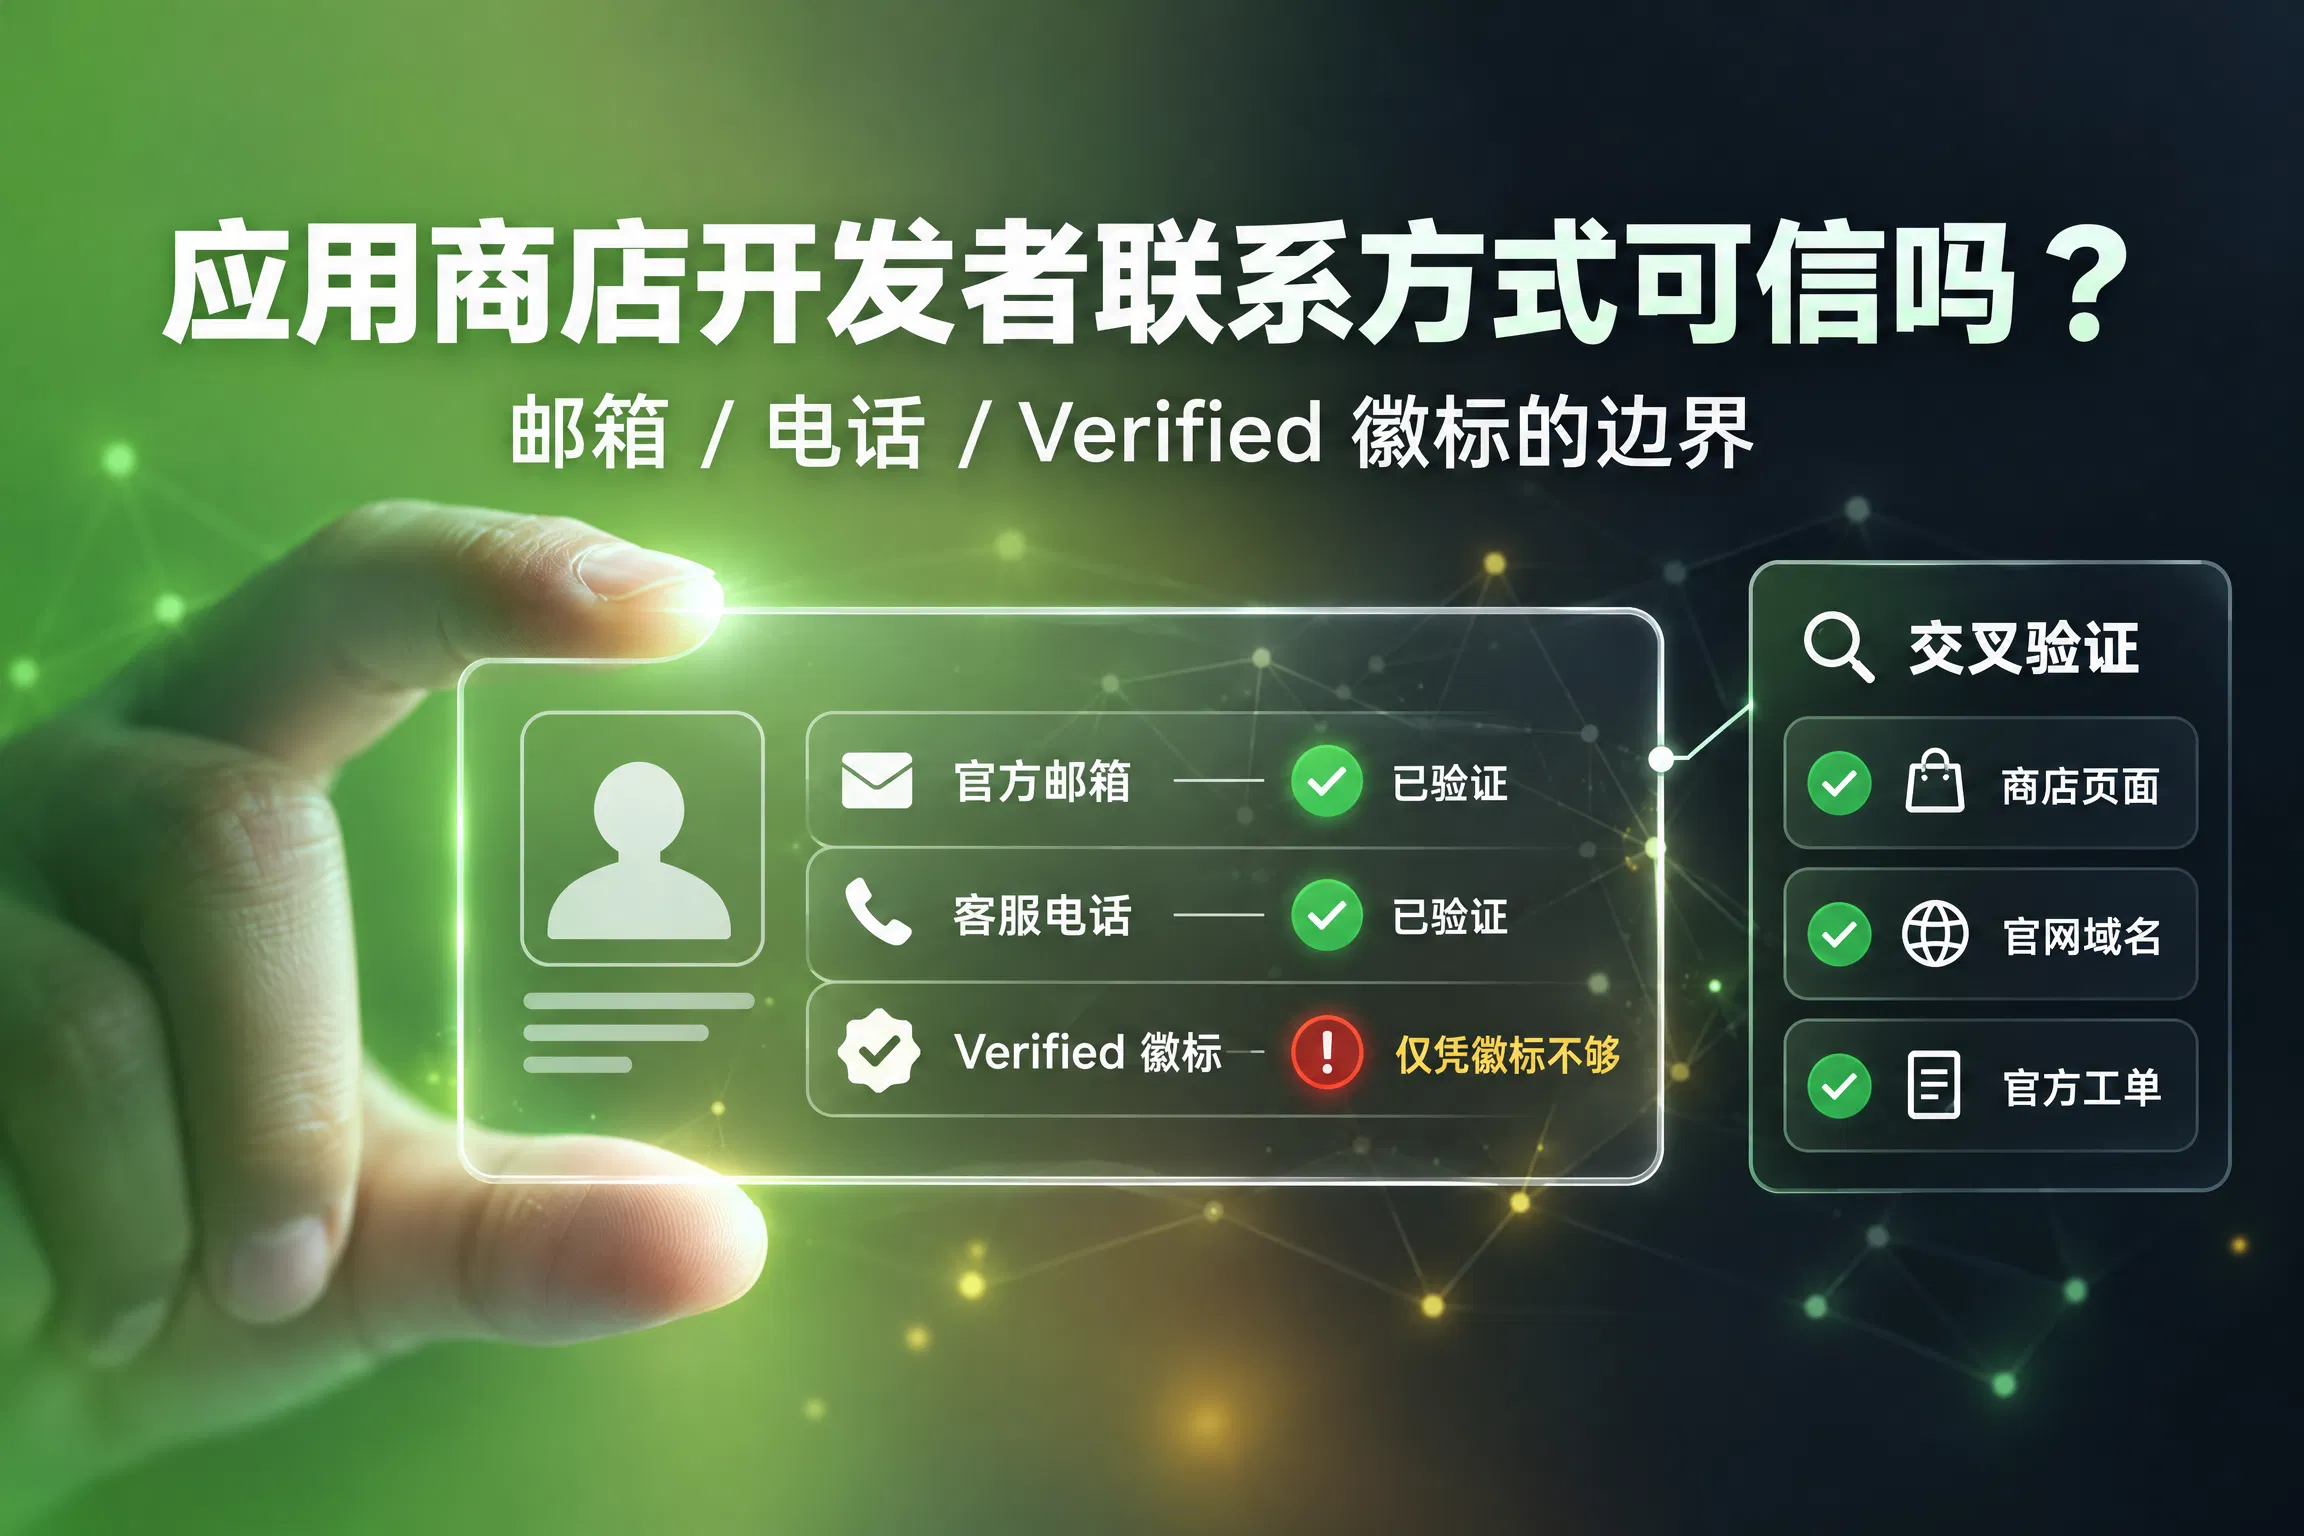
在无法通过代码自动校验数据完整性的情况下,人工建立“多渠道比对”的习惯是唯一的防线。不要只盯着一个链接看,而要将 API 返回的原始数据、官网首页的公告栏以及官方社交媒体账号(如 Twitter/X)发布的内容进行横向对比。
这种策略的本质是利用信息冗余来识别异常。如果某个渠道显示服务中断,而其他三个权威渠道均正常,那么前者极大概率是被伪造或缓存错误的中间结果。例如,攻击者可能利用相似域名搭建了一个高仿页面,虽然它也能通过 HTTPS 验证,但其内容往往与官方实时数据存在时间差或细节偏差。
| 验证维度 | 可信特征 | 伪造/异常信号 |
|---|---|---|
| 数据一致性 | API JSON 字段与网页文本完全匹配 | 网页文案出现错别字或语气突兀 |
| 时间同步性 | 各渠道发布时间误差在秒级以内 | 某渠道发布时间滞后数小时或未来时间 |
| 来源权威性 | 仅来自已知官方域名或认证账号 | 来自非官方转发的截图或第三方聚合站 |
| URL 结构 | 严格遵循 status.[domain].com 规范 | 包含多余子域名、连字符或拼写变体 |
| 更新频率 | 符合该厂商常规发布节奏 | 突发高频更新且无合理业务解释 |
这张表展示了不同维度的风险信号。当多个维度同时出现异常时,伪造的概率呈指数级上升[1][2]。值得注意的是,即便某些主流状态页厂商如 Atlassian Statuspage 或 Cloudflare Status 尚未在文档中明确承诺采用 RFC 9421 标准进行签名验证,这并不意味着它们无法被伪造,而是意味着用户必须承担更多的人工核验责任[4]。
识别伪造公告的常见特征清单
除了宏观的多源比对,微观层面的细节往往是识破伪造的关键。伪造者通常难以完美复刻官方公告的“时间逻辑”和“文本指纹”。
首先,警惕那些没有时间戳或来源不明的截图。在社交网络传播中,一张截图很容易脱离上下文被断章取义。真正的官方通知通常带有精确到秒的时间标记,且能追溯到具体的事件 ID。如果一张图片声称是“紧急维护”,但无法在官方日志中找到对应记录,或者其背景界面风格与当前版本不符,这本身就是巨大的疑点[7][6]。
其次,关注发布时间线的逻辑连贯性。真实的故障处理流程通常遵循“发生 - 确认 - 修复 - 复盘”的线性时间轴。如果公告中出现时间跳跃,比如先发布了“已解决”的通知,随后又补发了一条关于“问题复现”的旧闻,这种逻辑断裂通常是伪造者拼接信息的痕迹。此外,文本措辞的细微差别也值得注意,官方技术团队通常会使用特定的术语和严谨的句式,而伪造内容往往夹杂着口语化表达或生硬的翻译腔[5]。
在极端高风险场景下,你可以尝试通过开发者工具检查响应头中的签名字段。虽然目前大多数状态页系统尚未强制实施 RFC 9421 的签名机制,但如果某个特定接口意外包含了自定义的签名头(如 X-Signature),这将是判断内容未被篡改的铁证。反之,若预期有签名却缺失,或在非标准位置发现了可疑的签名参数,都提示了潜在的数据完整性风险[4]。
针对没有哈希校验环境的实操建议:如果你负责关键业务的运维监控,不要仅依赖浏览器的“绿锁”或单一链接。建议编写一个简单的自动化脚本(或利用现有的监控工具如 Uptime Kuma),定期抓取官方状态页的 Summary 端点,计算其返回内容的 SHA-256 哈希值并记录在本地数据库中。当发现新的哈希值与历史基线不匹配时,立即触发告警。这种“自我锚定”的方式能在厂商不提供原生签名验证时,为你构建一道基于数据一致性的第二道防线,有效识别静默篡改或仿冒页面的注入。
在没有哈希校验的当下,保持对细节的敏感和多渠道的交叉验证,是你抵御链接伪造最可靠的武器。
FAQ: 关于状态页安全的常见问题
Q: 看到绿色的锁标志,我还能相信状态页是真的吗?A: 绿锁只代表连接加密且域名正确,不代表内容未被篡改。如果攻击者持有合法证书(例如通过 DNS 劫持或域名抢注),他们同样可以展示绿锁。因此,绿锁只是第一道防线,不能作为唯一依据。
Q: 如何快速判断一个状态页链接是否被仿冒?A: 仔细检查 URL 拼写(如 stauts vs status),核对官方社交媒体发布的链接是否一致,并尝试通过多设备或不同网络环境访问同一链接,观察内容是否存在差异。
Q: 既然厂商不主动提供签名,我们作为用户能做什么?A: 目前最好的办法是建立“交叉验证”习惯。不要只看单一来源,结合 API 数据、官网公告和官方社媒动态进行比对。对于关键业务,建议自行监控并记录历史快照,以便在发现异常时进行回溯取证。
参考来源
Statuspage API Documentation · https://doers.statuspage.io/api/v1/postmortems(A级)
StatusPal API Reference · https://www.statuspal.io/api-docs(A级)
Status page APIs - incident.io · https://docs.incident.io/status-pages/api(A级)
RFC 9421 - HTTP Message Signatures · https://datatracker.ietf.org/doc/rfc9421/(S级)
Atlassian Status - API · https://status.atlassian.com/api(A级)
Cloudflare Status API · https://www.cloudflarestatus.com/api(A级)
Atlassian Statuspage Status - API · https://metastatuspage.com/api(A级)